Gitar는 모든 PR을 보안, 버그, 성능 관점에서 리뷰하고, 실패한 빌드를 수정하며 CI가 통과할 때까지 반복합니다. SonarQube가 코드 품질 기준을 제시하고, Gitar는 PR 검토 및 병합 과정에서 이를 적용합니다.
Gitar를 소개합니다: 모든 PR에서 함께하는 AI 팀원
코드 생성은 빨라졌지만, 신뢰할 수 있는 코드인지는 여전히 검증이 필요합니다.
Sonar의 State of Code 설문(2026년 9월)에 따르면, 개발자와 엔지니어링 리더의 76%는 검증할 수 있는 속도보다 AI 코드를 더 빨리 만들어 내고 있다고 답했습니다.
53%는 이제 코드를 작성하는 것보다 리뷰하는 데 더 많은 시간을 쓴다고 답했습니다(AI 도입 전 18%).
50만 명 이상의 GitHub 개발자를 분석한 연구에서는 자율 에이전트로 커밋이 240% 늘었지만, 실제 배포된 릴리스는 30% 증가에 그쳤습니다.
뉴욕타임스는 이러한 현상을 '검증 부담(verification tax)'이라고 표현했습니다. AI를 활용한 코드 작성 속도는 빨라졌지만, 코드 검토와 검증 과정은 이를 따라가지 못하고 있습니다.
결국 코드 검증이 개발 과정의 새로운 병목으로 떠오르고 있습니다.
“소프트웨어 산출의 제약 요인이 코드 작성에서, 여전히 사람이 수행하는 단계인 리뷰, 통합, 테스트, 배포로 옮겨 가고 있습니다.”
GitHub 개발자를 분석한 MIT·와튼스쿨 연구진 (뉴욕타임스 DealBook, 2026년 10월 10일, 영문 인용 번역)
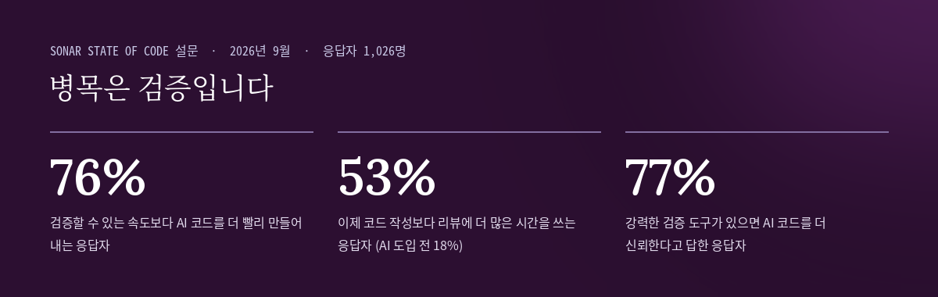
"Sonar State of Code 설문(2026년 9월): 76%가 검증 속도보다 빨리 AI 코드를 생성, 53%가 작성보다 리뷰에 더 많은 시간 사용, 77%가 강력한 검증 도구가 AI 코드 신뢰를 높인다고 응답"
Gitar는 Pull Request(PR) 검토와 CI 작업을 지원하는 Sonar의 AI 솔루션입니다.
코드 변경 사항에서 보안 취약점, 버그, 성능 문제를 분석하고, 다른 저장소에 미치는 영향과 Jira 티켓의 요구사항 충족 여부까지 확인합니다.
또한 빌드 실패나 불안정한 테스트(flaky test)의 원인을 분석하고 수정 작업을 반복하여 CI가 통과할 수 있도록 지원합니다. Gitar는 SonarQube를 대체하는 제품이 아니라 상호 보완적으로 활용할 수 있는 솔루션입니다.
SonarQube가 코드 품질 및 보안 기준을 적용한다면, Gitar는 PR에 포함된 변경 사항의 의도와 로직을 검토하고 문제 해결을 지원합니다. 두 제품의 분석 기능을 더욱 긴밀하게 연결하는 통합 워크플로도 향후 제공될 예정입니다.
AI 소프트웨어 팩토리를 관리하는 하나의 플랫폼
AI 에이전트를 활용한 개발 자동화가 확대되면서 소프트웨어 개발 방식도 변화하고 있습니다. 요구사항을 정의하면 코딩 에이전트가 이를 구현하고, 리뷰 에이전트가 결과를 검증한 뒤 배포하는 형태로 개발 프로세스가 확장되고 있습니다.
요청이 스펙이 되고, 코딩 에이전트가 구현하고, 리뷰 에이전트가 검증한 뒤 배포됩니다.
Sonar는 신뢰할 수 있는 코드를 위한 핵심 요소로 의도(Intent), 가드레일(Guardrails), 검증(Verification), 증거(Evidence)를 강조합니다.
Gitar는 이 중 검증과 증거 확보를 지원하며, PR 검토부터 병합에 이르는 과정에서 코드의 신뢰성을 높이는 역할을 합니다.
이를 위해 코드 검토 및 수정(Code Review & Fix), 거버넌스(Governance), 지식 관리(Knowledge)의 세 가지 영역을 중심으로 플랫폼을 구성했습니다.
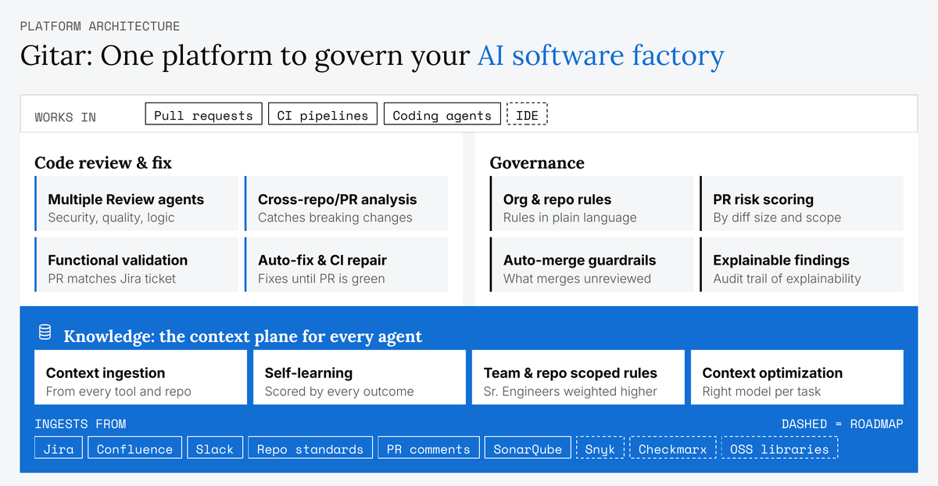
"Gitar 플랫폼 구성: PR, CI 파이프라인, 코딩 에이전트에서 동작하며 코드 리뷰와 수정, 거버넌스, 그리고 Jira, Confluence, Slack, 저장소 표준, PR 코멘트, SonarQube에서 컨텍스트를 가져오는 Knowledge 레이어로 구성 (Snyk, Checkmarx, OSS 라이브러리, IDE는 로드맵)"
Gitar는 코드 검토와 수정, 거버넌스, 지식 관리라는 세 가지 핵심 영역을 중심으로 다양한 기능을 제공합니다.
Knowledge(지식 관리): Jira, Confluence, Slack, 저장소별 개발 규칙, PR 댓글, SonarQube 등에서 프로젝트 관련 정보를 수집하고 활용합니다. 코드 리뷰 결과와 팀의 피드백을 바탕으로 축적된 지식의 유용성을 평가하며, 팀과 저장소별로 규칙의 적용 범위를 설정할 수 있습니다.
Code Review & Fix(코드 검토 및 수정): 보안, 품질, 로직을 분석하는 여러 AI 에이전트가 코드 변경 사항을 검토합니다. 다른 저장소나 PR에 미치는 영향을 분석하고 Jira 티켓의 요구사항과 일치하는지 확인하며, CI 오류 수정과 복구를 지원합니다.
Governance(거버넌스): 조직과 저장소별 규칙을 자연어로 설정하고, 변경 사항의 위험도를 평가합니다. 자동 병합 조건을 관리하고, 검토 결과와 AI 에이전트의 작업 이력을 추적할 수 있도록 지원합니다.
Gitar는 GitHub, GitLab, Bitbucket, Azure DevOps 등 기존 개발 환경에서 활용할 수 있으며, AI의 자동 수정 및 병합 범위를 팀이 직접 설정할 수 있습니다.
또한 소스 코드를 저장하거나 AI 학습에 사용하지 않는다는 정책을 명시하고 있으며, SOC 2 Type II 및 ISO 27001 인증과 GDPR 준수 관련 사항을 안내하고 있습니다.
"Gitar 덕분에 CI 실패 원인을 빠르게 파악하고 AI 기반의 유용한 수정 제안을 받으면서, 모바일 CI의 컴퓨팅 리소스 사용 시간이 크게 줄었습니다."
Phil Rabin, SoFi 모바일 엔지니어링 디렉터 (영문 인용문 번역)
AI 도입 효과를 확인하세요
Gitar 대시보드는 개발 생산성과 코드 품질을 함께 분석할 수 있도록 지원합니다.
PR을 신규 기능 개발, 버그 수정, 유지보수 등으로 구분하고, 저장소와 심각도, 기여자별로 발견된 문제가 얼마나 수정되거나 기각되었는지 확인할 수 있습니다.
이를 통해 실제 배포된 변경 사항과 운영 환경에서 발견된 결함을 함께 살펴보며 AI 도입 효과를 평가할 수 있습니다.
Gitar는 코드 작성 이후의 검토와 수정 과정을 자동화하여 반복적인 검증 작업의 부담을 줄이고, 개발팀이 코드 품질과 안정성을 유지하면서 핵심 개발 업무에 집중할 수 있도록 지원합니다.
간편한 도입과 실제 개발 환경에서의 검증
기존 개발 환경과의 연계
Gitar는 SonarQube 라이선스 없이 독립적으로 도입할 수 있으며, 별도의 포털이나 CI/CD 파이프라인을 구축할 필요가 없습니다.
기존 SonarQube와 함께 사용하는 경우, SonarQube의 코드 품질 및 보안 기준을 바탕으로 Gitar가 PR의 변경 의도와 로직을 추가로 검토할 수 있습니다.
2주간의 PoC 지원
CURVC와 Sonar는 기존 개발 프로세스를 유지하면서 Gitar를 평가할 수 있도록 2주간의 리뷰 전용 PoC를 지원합니다. 자동 수정이나 병합 기능을 적용하기 전에 실제 분석 결과를 확인할 수 있습니다.
실제 PR을 활용한 기능 검증
여러 저장소를 연결하고 실제 개발 과정에서 생성되는 PR을 대상으로 Gitar의 분석 기능을 평가할 수 있습니다. Sonar는 약 100개의 PR을 활용하여 팀의 개발 규칙 학습, 코드 리뷰 결과 및 저장소 간 영향 분석 기능을 검토할 것을 권장합니다.
먼저 살펴보기 (영문):